Двухфакторная аутентификация: почему одного пароля уже мало
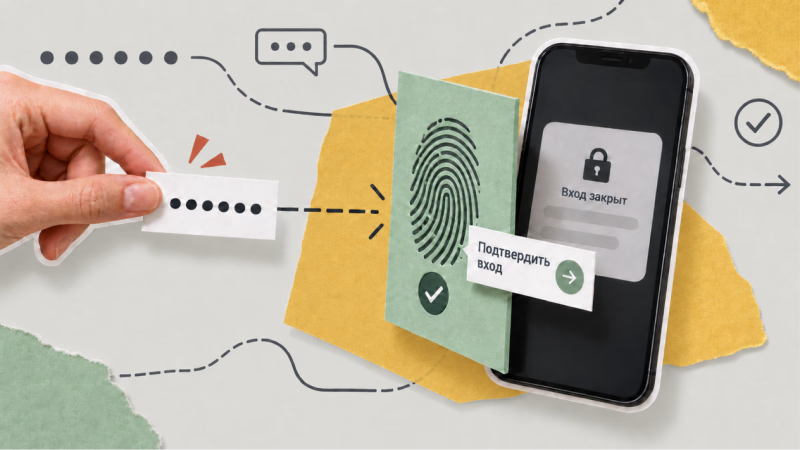
Большинство людей уверены: раз пароль никому не известен, деньги в безопасности. Это не так. Современные мошенники умеют получать пароли, не зная их заранее – через фишинговые сайты, перехват трафика или утечки из баз данных. Двухфакторная аутентификация решает именно эту проблему: даже если пароль утек или был перехвачен, без второго подтверждения войти в личный кабинет не получится.
Что такое двухфакторная аутентификация
Аутентификация – это процесс проверки личности пользователя. Например, когда банк спрашивает пароль перед входом в приложение – это и есть аутентификация: система убеждается, что к счету обращается именно владелец, а не посторонний.
При однофакторной аутентификации используется один фактор – например, пароль.
Двухфакторная добавляет второй, независимый от первого уровень проверки: например, после ввода пароля банк отправляет код в СМС или пуш-уведомлении, который нужно подтвердить дополнительно. Здесь срабатывает простая логика: даже если злоумышленник знает пароль, ему нужно пройти вторую проверку – подтвердить, что у него есть доступ к телефону, почте или другому устройству владельца аккаунта. Получить оба фактора одновременно значительно сложнее, чем один. В банковских приложениях двухфакторная аутентификация – стандарт. Банк России устанавливает требования к защите информации при дистанционном банковском обслуживании и переводах денежных средств.
Трехфакторная аутентификация тоже существует: к паролю и телефону добавляется биометрия – отпечаток пальца, сканирование лица или голосовое подтверждение. Но из-за большого количества факторов система сама по себе не становится автоматически безопаснее. Важно, какие именно способы проверки используются, насколько они независимы друг от друга и в какой момент система запрашивает дополнительное подтверждение.
Что делать, если перевели деньги мошенникам по фишинговой ссылке
Связь двухфакторной аутентификации и электронной подписи
Электронная цифровая подпись (ЭЦП) – это способ подписывать документы онлайн так же, как на бумаге: договоры, налоговые декларации, банковские заявления. В зависимости от вида электронной подписи и ситуации подписанный ею электронный документ может иметь ту же юридическую силу, что и документ с обычной подписью. Получить ЭЦП может любой человек через аккредитованный удостоверяющий центр. С ней многие документы можно подписывать онлайн и не приезжать для этого лично. Но подписание онлайн возможно не для всех услуг – иногда личный визит в учреждение все равно нужен. Двухфакторная аутентификация и ЭЦП решают разные задачи, хотя на практике они тесно связаны. В соответствии с законом об электронной подписи подтверждение платежа СМС-кодом или пуш-уведомлением обычно и является простой электронной подписью – то есть в большинстве банковских сценариев второй фактор аутентификации одновременно служит подписанием операции, а не отдельным шагом после него. Квалифицированная электронная подпись используется там, где требования к юридической силе документа выше: например, при подписании договоров или отчетности. В банковских приложениях оба механизма могут работать вместе: сначала система убеждается, что в аккаунт вошел владелец, а затем – что именно он подтвердил платеж. Для обычного пользователя это означает следующее: чем больше уровней проверки стоит между мошенником и счетом, тем меньше шансов, что деньги уйдут со счета без ведома владельца.
Какой второй фактор аутентификации надежнее
Уровней проверки может быть несколько, но на практике банки чаще всего используют два. Первый – пароль, который знает только пользователь. Второй – дополнительное подтверждение, которое банк запрашивает сразу после: код из СМС, уведомление в приложении или биометрия. У каждого способа есть свои слабые места, поэтому важно не только наличие второго фактора, но и то, как он реализован. СМС-код Встречается чаще всего. Банк отправляет одноразовый код на привязанный номер телефона, и без него войти в приложение не получится. Удобство очевидное, но у этого способа есть уязвимость. Мошенники могут обратиться к оператору связи и убедить его перевыпустить сим-карту на новый носитель – это называется сим-свопинг. После этого все входящие сообщения, включая банковские коды, начинают приходить уже не владельцу счета, а злоумышленнику. Есть и более серьезный риск. Мошенники создают сайт, который внешне выглядит как настоящий банк. Пользователь заходит на него, вводит пароль и код из СМС – и в этот момент мошенники используют эти данные для входа в настоящий аккаунт жертвы. Пользователь ничего не замечает: все выглядит как обычный вход. Такую схему называют прокси-фишингом. Против нее обычный второй фактор не помогает: код подтверждает личность пользователя, но не может распознать, что запрос пришел от мошенника. Именно поэтому крупные банки постепенно переходят на другой способ входа – ключи доступа, или passkeys. Принцип простой: вместо пароля и кода устройство само подтверждает личность пользователя. При этом ключ привязан к конкретному сайту, поэтому на поддельном ресурсе он просто не сработает. При разработке такой защиты настраивают и сам одноразовый код: сколько он будет действовать и сколько раз его можно ввести. Например, срок действия может составлять одну-две минуты, а число попыток ввода – три. Конкретные параметры банк устанавливает сам. Пуш-уведомление Работает иначе: запрос на подтверждение приходит не через сеть оператора, а напрямую через приложение банка. В отличие от СМС, доставка такого уведомления не зависит от мобильного оператора. Уязвимость здесь другая: если мошенник получил доступ к разблокированному телефону, он может увидеть запрос на подтверждение. Кроме того, пользователь может сам подтвердить чужой запрос, если не проверит, какую именно операцию разрешает. Биометрия Отпечаток пальца или Face ID – работает принципиально иначе. В большинстве современных реализаций биометрия банку не передается вообще. Face ID или Touch ID разблокируют закрытый ключ в защищенном хранилище устройства – Secure Enclave или аналогичной среде, – а банк проверяет криптографическую подпись, сформированную этим ключом. Именно поэтому биометрия на устройстве считается более устойчивой к фишингу, чем пароль или СМС-код: ее физически нельзя выманить у пользователя, в отличие от кода. Каждый из трех способов не дает абсолютной защиты – именно поэтому банки комбинируют их между собой. Важен не только способ подтверждения, но и то, как он настроен. Например, одноразовый код должен действовать ограниченное время, а на число попыток ввода установлен лимит. С пуш-уведомлениями похожая история: пользователю важно видеть, что именно он подтверждает – например, вход в приложение или перевод определенной суммы. Одной кнопки «Подтвердить» для этого недостаточно. Вопрос обычно не сводится к выбору между СМС, пушем и биометрией. Важно определить, в какой момент система должна запросить дополнительное подтверждение. Вход с привычного устройства и перевод крупной суммы новому получателю – разные по риску действия, поэтому и требования к проверке пользователя могут отличаться.
Почему пароль перестал быть надежной защитой
Пароль можно украсть несколькими способами, и пользователь об этом может даже не узнать. Основные способы кражи паролей: Фишинг: пользователь думает, что входит в приложение своего банка, однако попадает на поддельный сайт, визуально идентичный банковскому и собирающий логины и пароли. Утечки из баз данных: если один и тот же пароль используется на нескольких сервисах, утечка с любого из них открывает доступ ко всем остальным. Вредоносное ПО: программы-кейлоггеры фиксируют нажатия клавиш и передают пароли злоумышленникам. Социальная инженерия: звонок «из службы безопасности банка», в ходе которого пользователя убеждают назвать пароль. Второй фактор не решает все эти проблемы полностью, но существенно повышает сложность атаки. Мошеннику недостаточно знать пароль – нужно получить доступ ко второму фактору: например, узнать одноразовый код или убедить пользователя подтвердить чужой запрос.
Как банки защищают деньги клиентов
С точки зрения разработчика банковских приложений, двухфакторная аутентификация – лишь один элемент многоуровневой системы безопасности. Сам вход в интернет-банк еще не должен давать возможность провести платеж без дополнительной проверки. Например, пользователь может войти в личный кабинет, а затем отойти от компьютера и оставить вкладку открытой. Поэтому для проведения операции банк может запросить отдельное подтверждение – например, одноразовый код из СМС. На уровне приложения используется шифрование данных, привязка к конкретному устройству, анализ поведенческих паттернов пользователя. Если вход происходит с нового устройства или из нетипичного местоположения, система может запросить дополнительное подтверждение. На уровне транзакций банк анализирует операции: сумму, получателя, время, историю переводов. Подозрительные операции могут блокироваться или требовать дополнительного подтверждения – иногда звонка в банк. На уровне инфраструктуры применяется шифрование канала передачи данных, защита от атак типа «человек посередине» и регулярный аудит безопасности.
Как защитить аккаунт на Госуслугах от взлома мошенниками: пошаговая инструкция
Как защитить свой счет: простые шаги
Защитить счет помогут несколько простых действий. Включите двухфакторную аутентификацию там, где банк предоставляет такую возможность. Обычно это делается в настройках безопасности – занимает меньше минуты. Используйте отдельный пароль для каждого сервиса. Если один пароль стоит везде, достаточно одной утечки – и мошенники получают доступ ко всем аккаунтам сразу. Скачивайте банковские приложения только из официальных магазинов или по ссылке с официального сайта банка. Не устанавливайте приложение по ссылкам из сообщений, писем или рекламы – поддельное приложение может быть похоже на настоящее и использоваться для кражи данных. Не называйте коды из СМС никому и не подтверждайте запрос в банковском приложении, если сами не совершали эту операцию. Держите включенными уведомления обо всех операциях по карте. Так подозрительное списание можно заметить быстрее, а не спустя несколько дней. Может показаться, что чем больше банк просит кодов и подтверждений, тем лучше защищен счет. Но количество проверок само по себе ничего не гарантирует. Хорошая система безопасности не должна проверять пользователя на каждом шаге. Ее задача – усилить проверку именно тогда, когда происходит что-то необычное: например, вход с нового устройства или нетипичная операция. Поэтому надежность банковского приложения определяется не количеством защитных барьеров, а тем, насколько вовремя они срабатывают. Источники: 1. Положение ЦБ РФ «О требованиях к обеспечению защиты информации при осуществлении переводов денежных средств и о порядке осуществления Банком России контроля за соблюдением требований к обеспечению защиты информации при осуществлении переводов денежных средств» от 17.08.2023 N 821-П // КонсультантПлюс. – URL: https://www.consultant.ru/document/cons_doc_LAW_464233/ 2. Закон Российской Федерации «Об электронной подписи» от 06.04.2011 № 63-ФЗ // КонсультантПлюс. – URL: https://www.consultant.ru/document/cons_doc_LAW_112701/ 3. Методические рекомендации ЦБ РФ «По усилению кредитными организациями информационной работы с клиентами в целях противодействия несанкционированным операциям» от 19.02.2021 // Банк России. – URL: https://cbr.ru/StaticHtml/File/117596/20210219_3-mr.pdf